


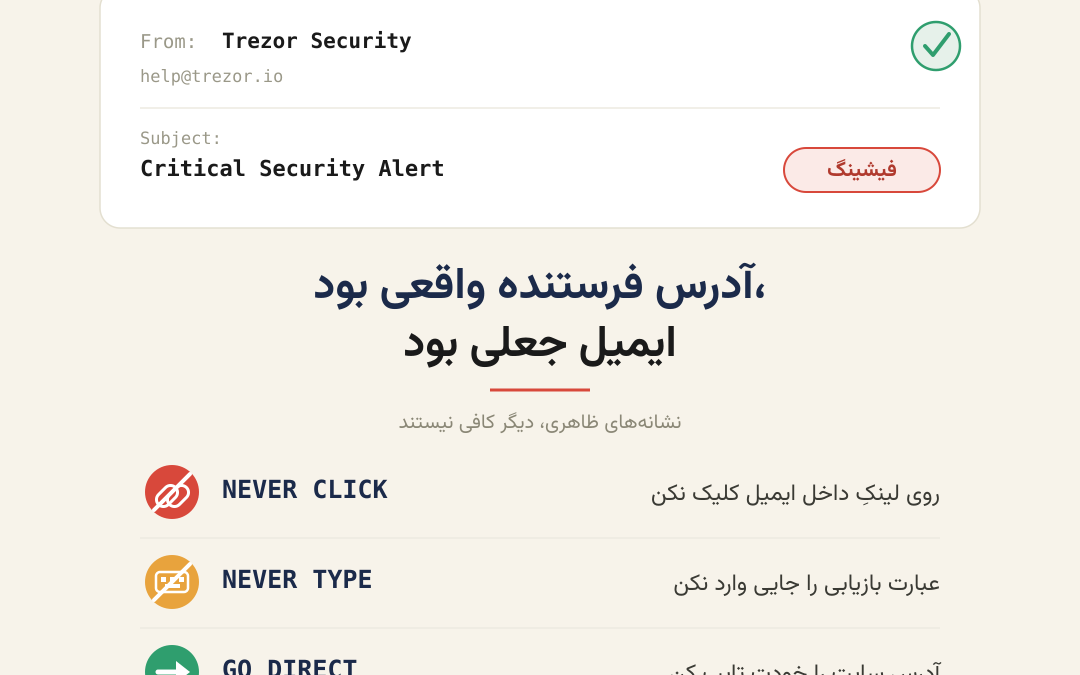
به همهی ما یک قانون ساده یاد دادهاند: پیش از کلیک، آدرس فرستنده را نگاه کن. این هفته اتفاقی افتاد که نشان داد این قانون، بهتنهایی دیگر کافی نیست.
ترزور، یکی از معروفترین سازندههای کیف پول سختافزاری، اعلام کرد سرویس ایمیلی که برای ارسال پیام به مشتریانش استفاده میکند، مورد نفوذ قرار گرفته است. هکرها از همان زیرساخت برای ارسال ایمیل به کاربران استفاده کردند.
چرا این ایمیل جعلی اینقدر واقعی به نظر میرسید
این ایمیل از چند جهت کاملاً واقعی به نظر میرسید:
• از آدرس واقعی شرکت ارسال شده بود، نه یک آدرس مشابه و جعلی.
• از سرورهای واقعی عبور کرده بود و بررسیهای امنیتی معمول را هم پشت سر گذاشته بود.
• در صندوق ورودی هم هیچ نشانهی واضحی از جعلی بودن نداشت.
• حتی عنوان ایمیل هم دقیقاً روی ترس کاربر تمرکز کرده بود: هشدار دربارهی یک نقص سختافزاری در دستگاه و درخواست برای انجام فوری یک بررسی امنیتی.
جالبتر اینکه همان روز، شرکت بیتباکس هم از دریافت ایمیل مشابهی به نام خودش خبر داد. به همین دلیل، این احتمال مطرح شد که سرویس ارسال ایمیل مشترک این شرکتها مورد نفوذ قرار گرفته باشد.
چرا این خبر مهم است
چون یک باور رایج نقض میشود. تا امروز تصور عمومی این بود که اگر آدرس فرستنده درست باشد و علامت قفل مرورگر سبز باشد، میشود اعتماد کرد. این حمله نشان داد هر دو نشانه قابل جعلاند؛ نه با تقلید، بلکه با در اختیار گرفتن خودِ زیرساخت اصلی.
نکتهی کلیدی این است: نقطهی ضعف، خودِ شرکت نبود؛ یک طرف ثالث بود، سرویسی که شرکت کار ارسال ایمیل را به آن سپرده بود. شما با آن شرکت قرارداد ندارید، اسمش را هم نشنیدهاید، ولی امنیت شما به آن وابسته است.
به هیچ ایمیلی برای بازیابی کیف پول اعتماد نکنید
کیف پولهای سختافزاری هک نشده بودند. دستگاهها، کلیدها و نسخههای پشتیبان دستنخورده باقی مانده بودند؛ چیزی که مورد نفوذ قرار گرفته بود، فقط کانال ارسال ایمیل بود.
پس نتیجهی این خبر این نیست که «کیف پول سختافزاری امن نیست». نتیجهی مهمتر این است: هیچ ایمیلی، حتی اگر کاملاً واقعی به نظر برسد، مجوز وارد کردن عبارت بازیابی کیف پول شما را ندارد.
قانونی که هنوز کار میکند
وقتی نشانههای ظاهری از کار میافتند، باید به قانونی برگردید که وابسته به ظاهر نیست: عبارت بازیابی کیف پول شما فقط و فقط روی خودِ دستگاه وارد میشود. هیچ سایتی، هیچ فرمی، هیچ اپلیکیشنی و هیچ پشتیبانیای حق دیدنش را ندارد.
این قانون استثنا ندارد؛ نه برای «بهروزرسانی اضطراری»، نه برای «تأیید هویت»، نه برای «بررسی امنیتی». هیچ شرکت واقعیای در تاریخ، عبارت بازیابی شما را از شما نخواسته است.
با هر ایمیل امنیتی، این چهار کار را بکنید
• روی هیچ لینکی داخل ایمیل کلیک نکنید، حتی اگر فرستنده درست به نظر برسد.
• اگر نگران شدید، آدرس سایت رسمی را خودتان دستی در مرورگر تایپ کنید یا از بوکمارک قبلیتان استفاده کنید.
• خبر را از یک مسیر دوم بررسی کنید: صفحهی رسمی شرکت در شبکههای اجتماعی. شرکتهای معتبر، حملهی فیشینگ علیه خودشان را علنی اعلام میکنند.
• به حس فوریت شک کنید. «همین حالا اقدام کنید، وگرنه داراییتان از بین میرود» یک تکنیک است، نه یک هشدار.
اگر عبارت بازیابی را جایی وارد کردهاید
فرض را بر این بگذارید که آن کیف پول دیگر امن نیست، حتی اگر هنوز پولی از آن خارج نشده باشد.
• روی یک دستگاه سالم، یک کیف پول کاملاً جدید بسازید و عبارت بازیابی تازهای بگیرید.
• دارایی را در اولین فرصت به کیف پول جدید منتقل کنید.
• کیف پول قبلی را برای همیشه کنار بگذارید؛ عبارت بازیابی لو رفته، قابل بازگرداندن نیست.
توجه داشته باشید
این سومین حادثهای است که در چند هفتهی گذشته، نه از خودِ شرکت، بلکه از طرفهای ثالث آن سر زده است. پیشتر هم نفوذ به یک شرکت حملونقل، اطلاعات تماس بیش از ۸۰ هزار مشتری را افشا کرده بود؛ اطلاعاتی که دقیقاً برای ساختن همینگونه ایمیلهای باورپذیر به کار میآید.
الگو روشن است: مهاجم لازم نیست قفل اصلی را بشکند؛ کافی است کسی را پیدا کند که کلید یدک را نگه میدارد.
.
تیم تحلیل بازار ایران بیتکوین
تحلیلهای تکنیکال و فاندامنتال بازار ارزهای دیجیتال از تیم تحریریهٔ صرافی ایران بیتکوین.
دیدگاهها
نوشتن دیدگاههنوز دیدگاهی ثبت نشده — اولین نفر باشید.